GET Based Open Redirect in Bugcrowd
Durante un proceso de reconocimiento y análisis de la superficie de ataque de Bugcrowd, identifiqué un posible caso de Open Redirect en el parámetro returnTo del endpoint de autenticación identity....
Durante un proceso de reconocimiento y análisis de la superficie de ataque de Bugcrowd, identifiqué un posible caso de Open Redirect en el parámetro returnTo del endpoint de autenticación identity....
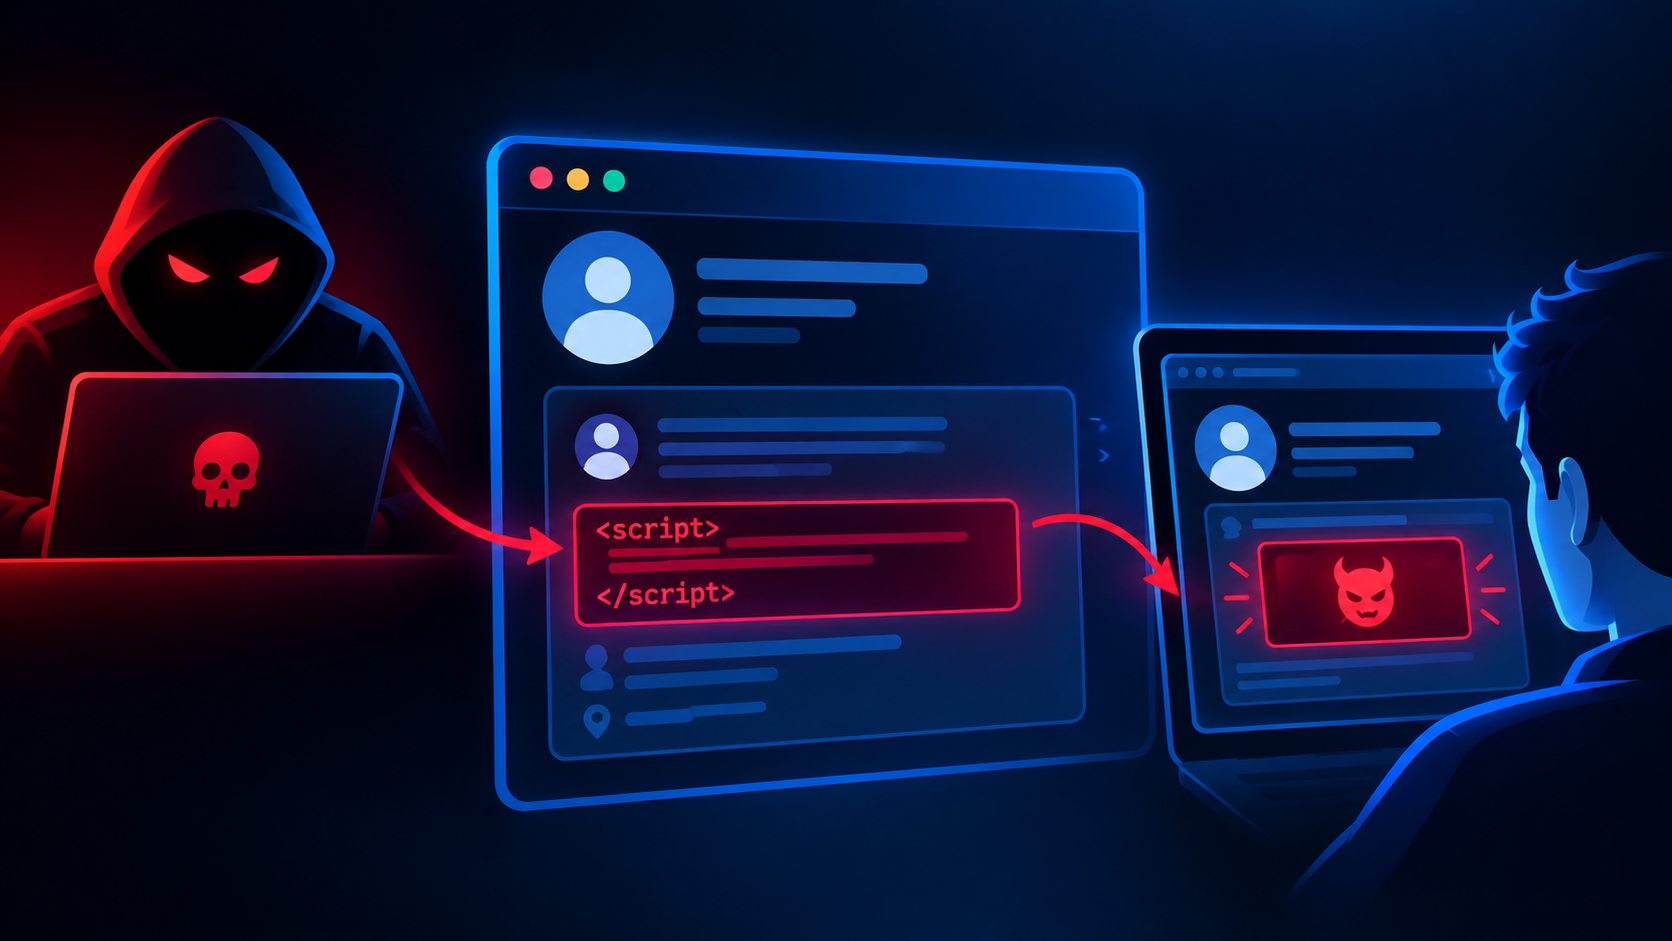
Durante el análisis de seguridad de la aplicación web de AnyTask, se identificó una vulnerabilidad de Stored Cross-Site Scripting (XSS) en el campo de descripción del perfil. El problema permite a...
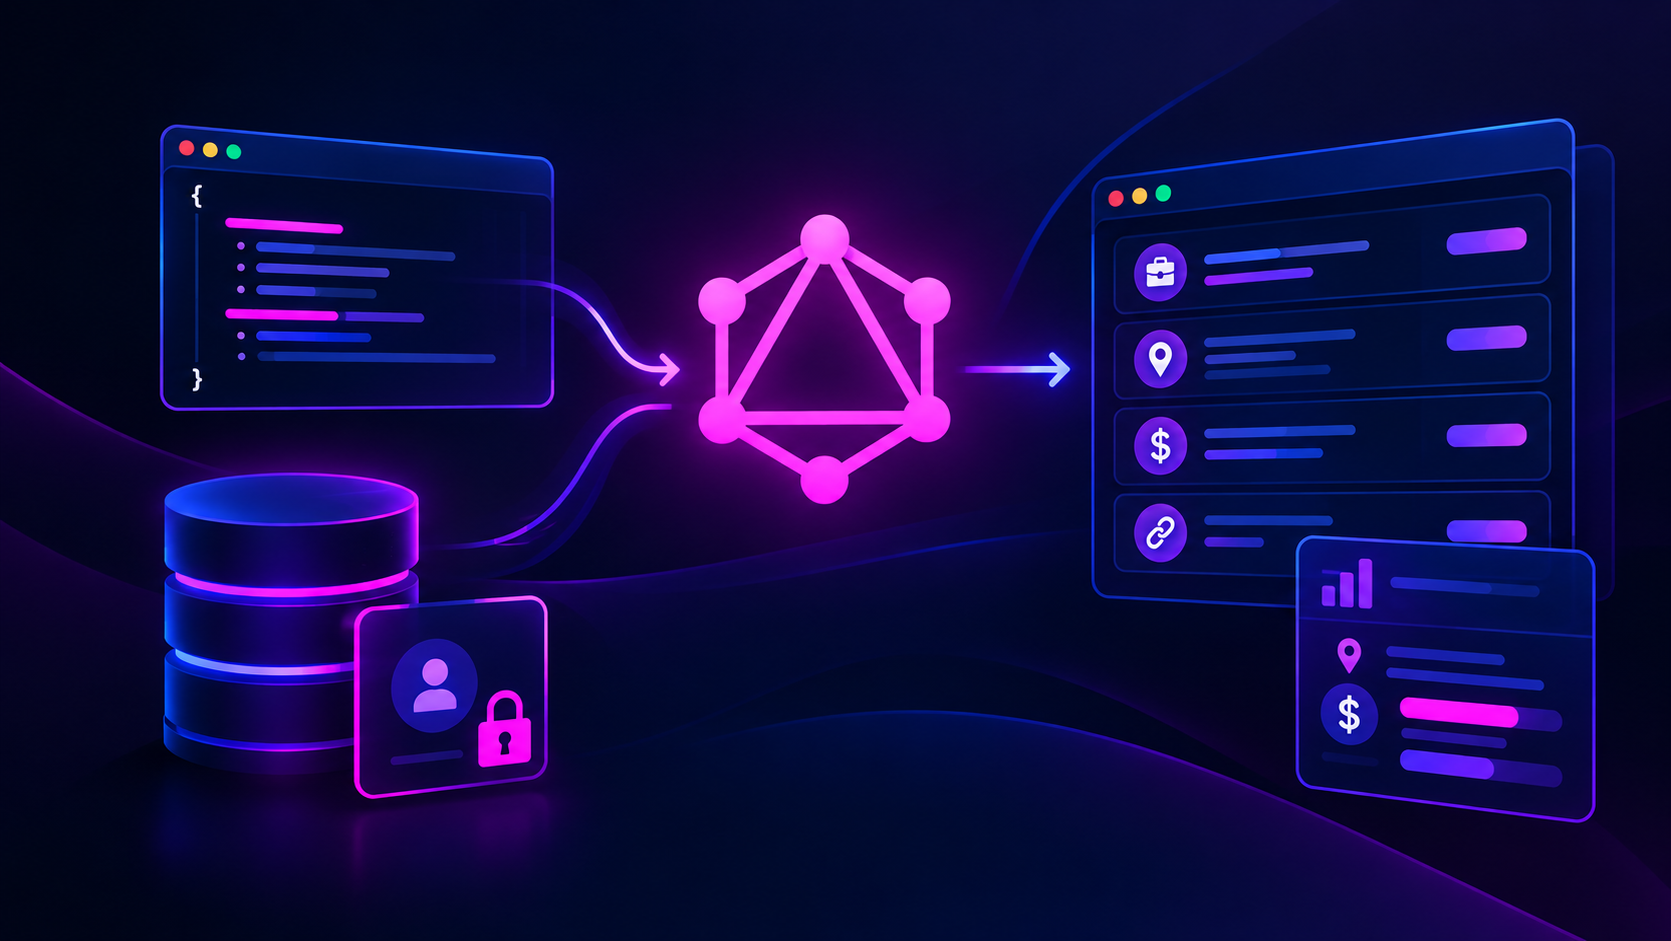
Durante una evaluación de seguridad junto a un compañero, identificamos un endpoint GraphQL accesible públicamente que permitía consultar información salarial estructurada por puesto de trabajo y u...
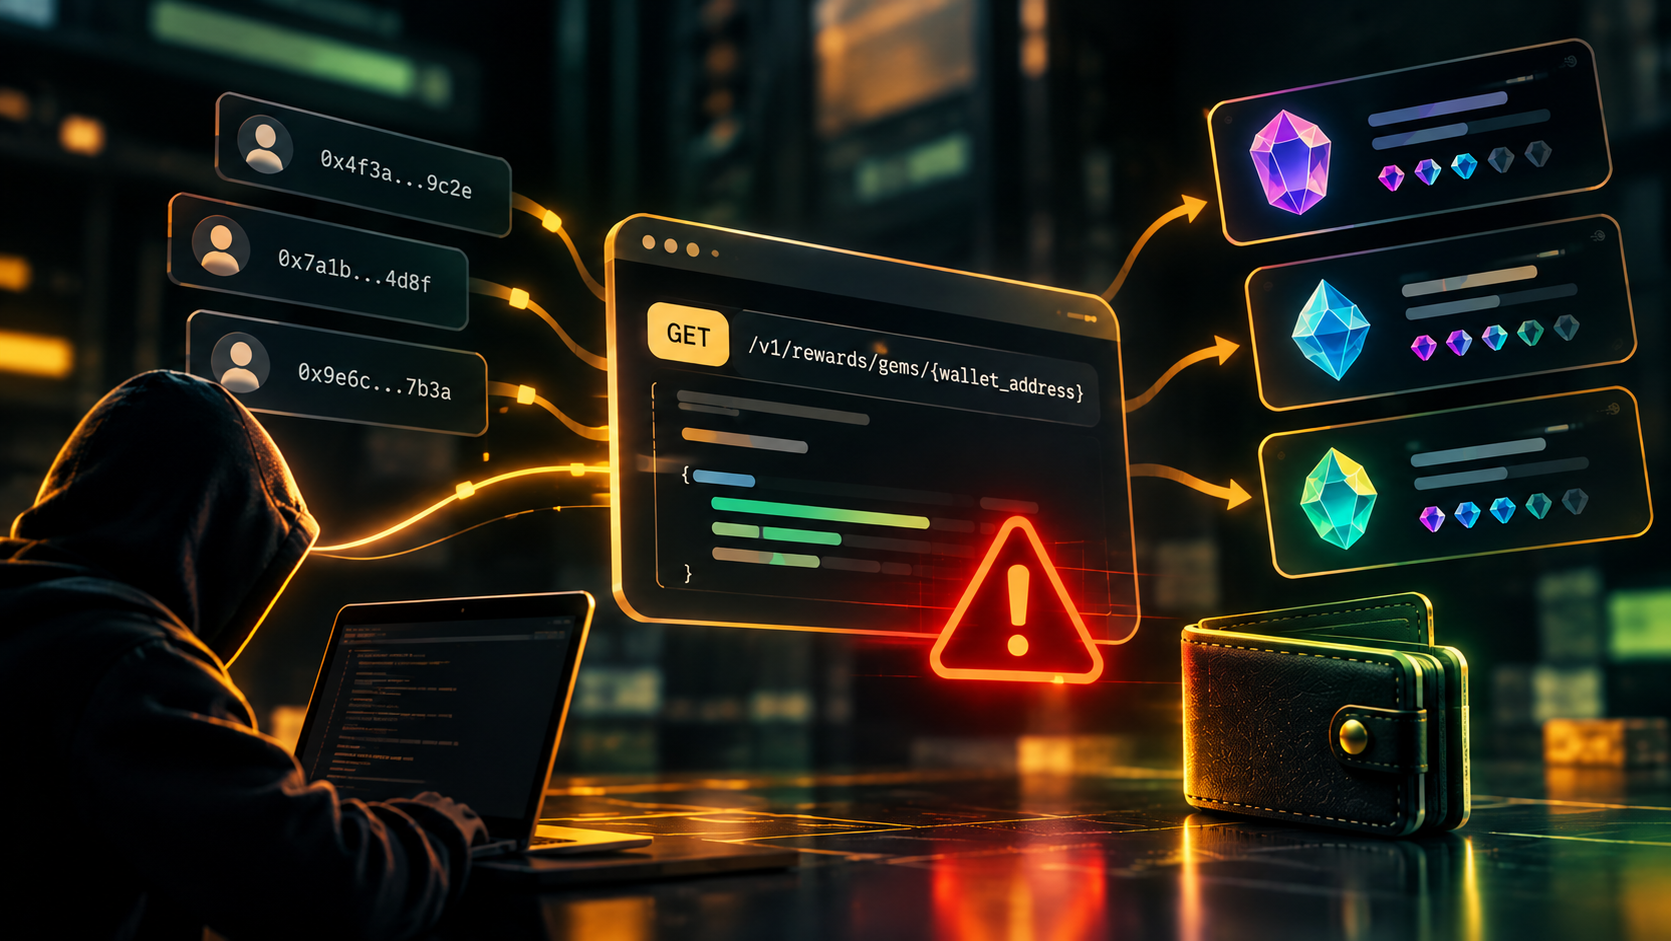
Durante una de mis investigaciones de seguridad, encontré una vulnerabilidad de tipo IDOR (Insecure Direct Object Reference) en una API relacionada con las recompensas Gems de una plataforma blockc...
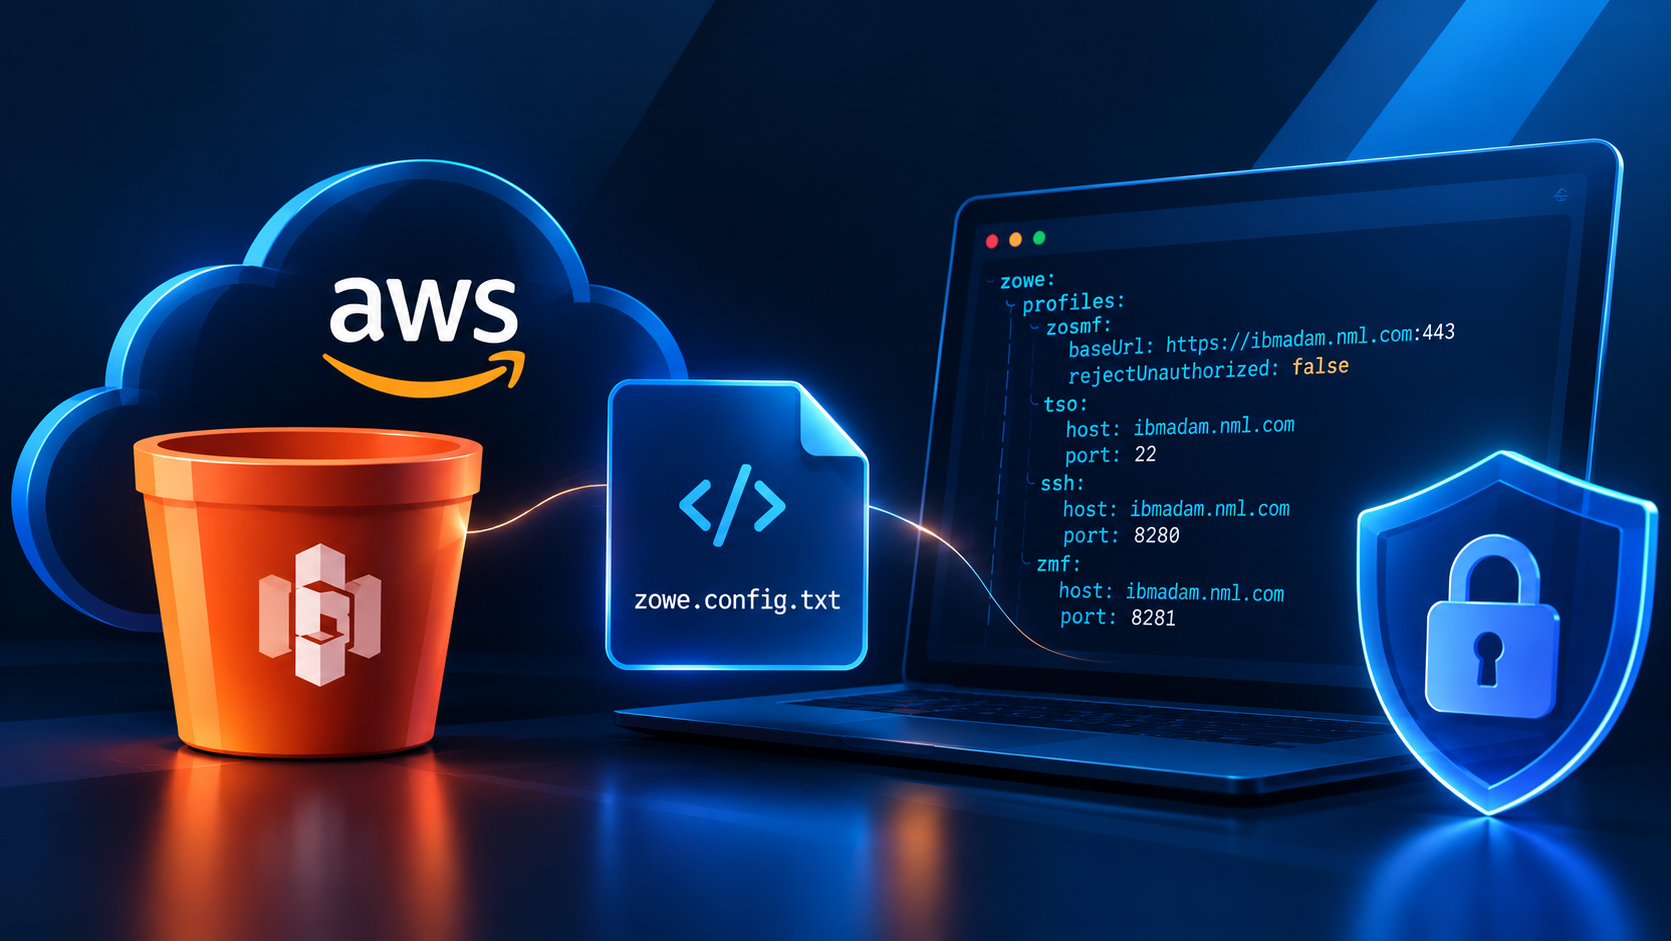
Durante mis investigaciones identifiqué una exposición de información relacionada con la configuración de Zowe, alojada en un bucket de Amazon S3. El hallazgo fue reportado a través de Bugcrowd y r...
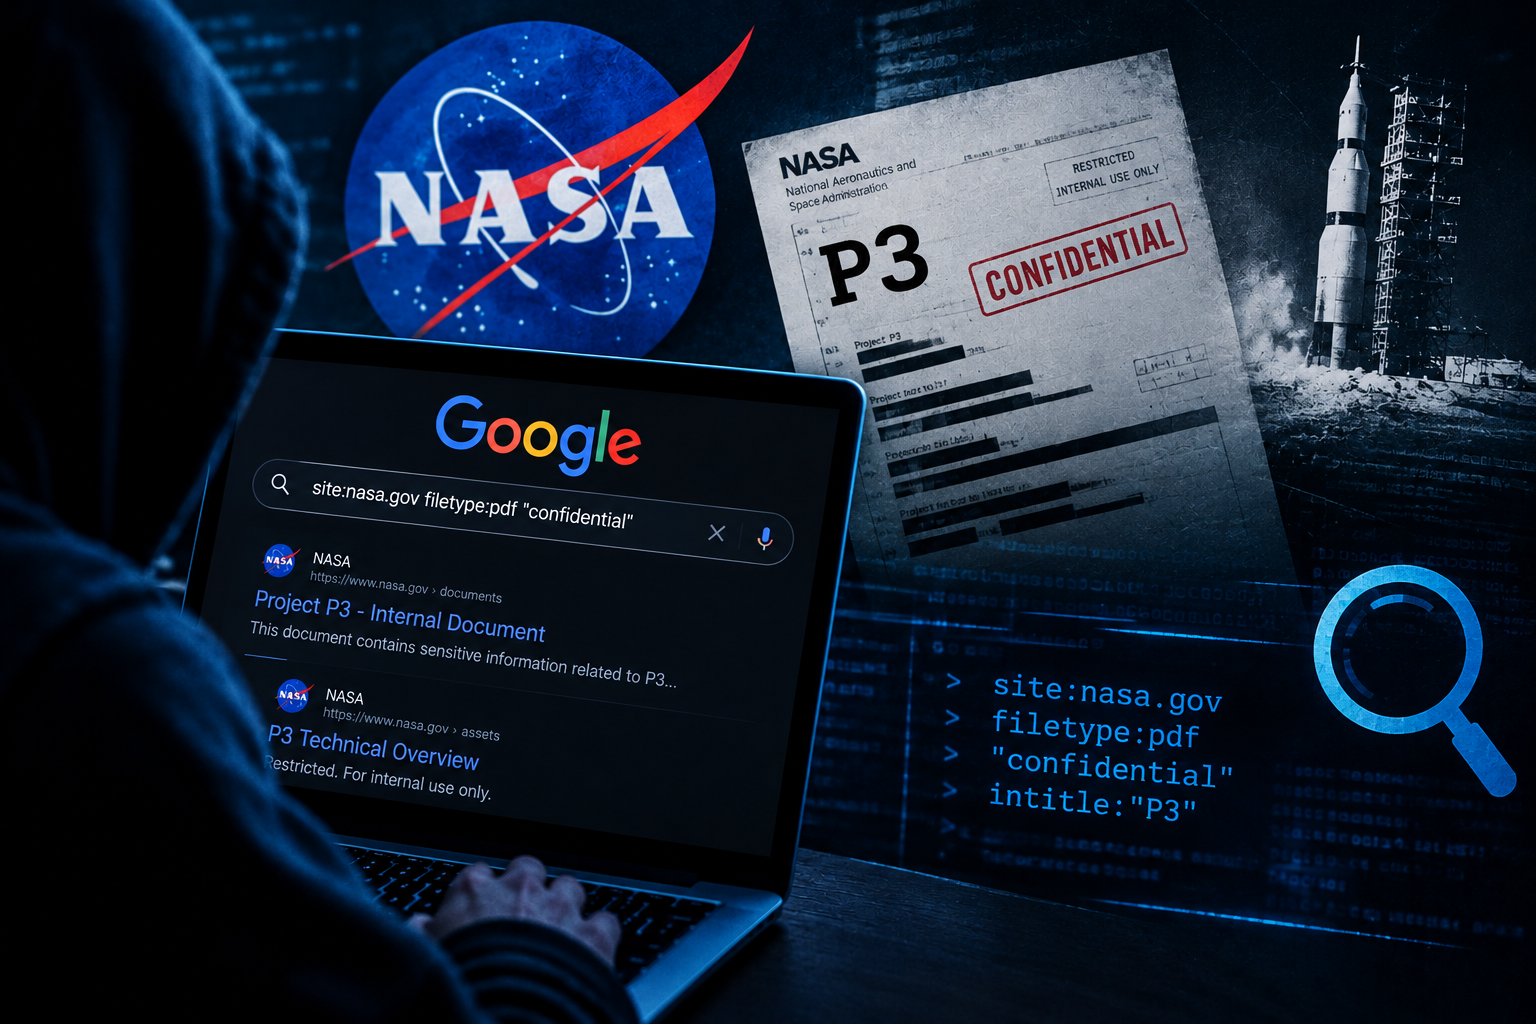
En ciberseguridad, no todos los hallazgos requieren explotar una vulnerabilidad, ejecutar código o acceder a sistemas protegidos. En ocasiones, la información más relevante aparece durante una tare...